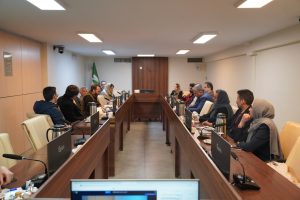

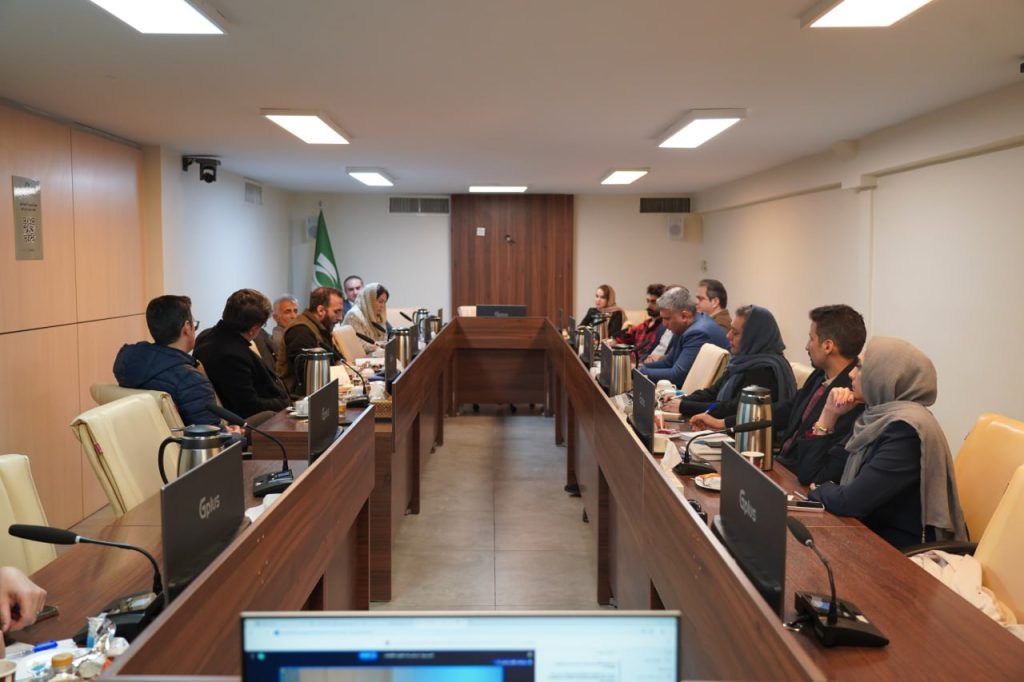
در نوزدهمین نشست کمیسیون حسابرسی فناوری اطلاعات سازمان نظام صنفی رایانهای استان تهران، چالشهای توسعه بیمه سایبری در کشور و ظرفیت شرکتهای فناوری اطلاعات و حسابرسی برای ارزیابی ریسک و خسارتهای سایبری بررسی شد. حاضران با تأکید بر ضرورت همکاری میان صنعت بیمه، فعالان فناوری اطلاعات و نهادهای حاکمیتی، تدوین چارچوبهای مشترک و پرهیز از فعالیتهای پراکنده و انحصاری را از الزامات شکلگیری زیستبوم بیمه سایبری دانستند.
به گزارش آی سی تی نیوز، نوزدهمین نشست کمیسیون حسابرسی فناوری اطلاعات، روز سهشنبه ۱۹ آبانماه ۱۴۰۵ برگزار شد. در این نشست، ضمن بررسی سوابق اقدامات انجامشده برای توسعه بیمه سایبری در کشور، موانع مقرراتی، فنی و اقتصادی این حوزه و راهکارهای ایجاد همکاری میان شرکتهای بیمه و فعالان فناوری اطلاعات مورد بحث قرار گرفت.
در ابتدای نشست، گزارشی از پیگیریهای انجامشده برای توسعه بیمه سایبری ارائه شد. بر اساس مباحث مطرحشده، با وجود برگزاری جلسات کارشناسی و پیگیریهای متعدد در سالهای گذشته، این حوزه همچنان با چالشهایی در مسیر تبدیل شدن به یک محصول بیمهای عملیاتی و فراگیر مواجه است. همچنین به مصوبه مرکز ملی فضای مجازی در زمینه ارتقای امنیت فضای مجازی اشاره شد که در کنار الزامات امنیتی، سازوکارهای اقتصادی از جمله بیمه و تعیین مسئولیت نهادهای مرتبط را نیز مورد توجه قرار داده است.
در ادامه، سوابق تلاشهای صنعت بیمه برای ورود به حوزه بیمه سایبری تشریح شد. از جمله این اقدامات، درخواست تأسیس شرکت بیمه اعتماد در سال ۱۳۹۹ بود که پس از طی مراحل کارشناسی و بررسی در کمیسیون تخصصی و هیئت عامل بیمه مرکزی، مجوز تأسیس آن صادر شد. در مصوبه شورای عالی بیمه نیز برای نخستین بار امکان فعالیت در زمینه بیمه سایبری بهصراحت پیشبینی شده بود.
چالشهای مقرراتی و ساختاری بیمه سایبری
یکی از محورهای اصلی نشست، بررسی موانع ساختاری و مقرراتی توسعه بیمه سایبری بود. نبود رشته بیمهای مستقل برای پوشش ریسکهای سایبری، محدودیت آییننامههای موجود در پوشش داراییهای دیجیتال و اطلاعات، شناخت ناکافی شرکتهای بیمه از ماهیت ریسکهای فناوری اطلاعات و دشواری ارزیابی و قیمتگذاری این ریسکها، از جمله چالشهای مطرحشده در این بخش بود.
همچنین نبود سازوکار مشخص برای ارزیابی خسارتهای سایبری، تعیین ارزش داراییهای دیجیتال و محاسبه میزان خسارت، در کنار نگرانی شرکتهای بیمه از پذیرش ریسکهای پیچیده و احتمال تحمیل خسارتهای سنگین، از موانع توسعه این بازار عنوان شد. حاضران بر ضرورت بازنگری در مقررات بیمهای و بررسی امکان ایجاد چارچوبی مستقل برای پوشش ریسکهای سایبری تأکید کردند.
ضرورت همکاری صنعت بیمه و فناوری اطلاعات
در بخش دیگری از نشست، بر این موضوع تأکید شد که توسعه بیمه سایبری از طریق اقدامات مستقل شرکتهای بیمه یا فعالان فناوری اطلاعات به نتیجه مطلوب نمیرسد و شکلگیری یک اکوسیستم مشترک، مستلزم مشارکت مجموعهای از بازیگران است. شرکتهای بیمه، بیمه مرکزی، بانک مرکزی، بانکها، شرکتهای پرداخت، پلیس فتا، قوه قضاییه، سازمان نظام صنفی رایانهای و شرکتهای حسابرسی فناوری اطلاعات از جمله بازیگران اصلی این زیستبوم معرفی شدند.
بر اساس تقسیم کار پیشنهادی مطرحشده در جلسه، نهادهای تنظیمگر باید زمینههای مقرراتی و نظارتی را فراهم کنند، شرکتهای بیمه مسئول طراحی و صدور بیمهنامه و پرداخت خسارت باشند و شرکتهای فناوری اطلاعات و حسابرسی نیز در ارزیابی وضعیت فنی، شناسایی ریسکها و ارائه گزارشهای تخصصی مشارکت کنند. همچنین نقش پلیس فتا در بررسی حوادث سایبری، تهیه گزارشهای تخصصی و همکاری در فرایند پیشگیری و بازیابی خسارت مورد توجه قرار گرفت.
نقش حسابرسان فناوری اطلاعات در ارزیابی ریسک و خسارت
یکی دیگر از محورهای مورد تأکید در این نشست، نقش حسابرسی فناوری اطلاعات در فراهم کردن اطلاعات موردنیاز شرکتهای بیمه برای طراحی محصولات و تعیین نرخ حق بیمه بود. شرکتهای بیمه برای ارزیابی ریسک بیمهگذاران، به شناخت داراییهای اطلاعاتی، زیرساختهای فناوری، آسیبپذیریها و سطح آمادگی امنیتی سازمانها نیاز دارند.
در این زمینه، حسابرسان فناوری اطلاعات میتوانند با ارزیابی وضعیت امنیتی سازمانها، استخراج شاخصهای قابل اندازهگیری و تبدیل ریسکهای فنی به پارامترهای کمی، اطلاعات لازم را برای تصمیمگیری شرکتهای بیمه فراهم کنند. تدوین پرسشنامههای ارزیابی ریسک، تعیین معیارهای فنی و طراحی سازوکار ارزیابی خسارت نیز از جمله زمینههای مشارکت متخصصان این حوزه عنوان شد.
تدوین چارچوب مشترک برای طراحی محصولات بیمهای
در ادامه نشست، طرحهای بیمهای مرتبط با اقتصاد دیجیتال و تجارت الکترونیکی معرفی شد. بر اساس توضیحات ارائهشده، این محصولات صرفاً به پوشش حملات سایبری محدود نیستند و میتوانند طیفی از ریسکهای مرتبط با فعالیتهای دیجیتال را دربرگیرند. در این چارچوب، دو رویکرد اصلی شامل پوشش دارایی، با هدف جبران خسارت واردشده به داراییهای مشخص، و پوشش مسئولیت، برای پوشش مسئولیت بازیگران مختلف در زنجیره اقتصاد دیجیتال و بانکداری الکترونیکی، مورد اشاره قرار گرفت.
همچنین حاضران بر ضرورت تدوین سندی مشترک برای تعریف مفاهیم، انواع ریسکهای سایبری، شاخصهای ارزیابی، نحوه محاسبه خسارت و حدود پوششهای بیمهای تأکید کردند. به اعتقاد حاضران، نبود زبان مشترک میان متخصصان فناوری اطلاعات و فعالان صنعت بیمه، طراحی محصولات کارآمد را با دشواری مواجه میکند. در این میان، سازمان نظام صنفی رایانهای و کمیسیون حسابرسی فناوری اطلاعات میتوانند نقش واسط میان دانش تخصصی فناوری و نیازهای صنعت بیمه را ایفا کنند.
ظرفیت بازار و محورهای همکاری آینده
در بخش پایانی نشست، ظرفیت بازار بیمه سایبری در کشور و ملاحظات اقتصادی ورود به این حوزه بررسی شد. با توجه به هزینههای ارزیابی ریسک، کارشناسی خسارت، صدور و فروش بیمهنامه، فعالیت مستقل یک شرکت در این بازار با محدودیتهایی همراه است؛ از این رو، توسعه آن در قالب یک اکوسیستم مشترک میتواند به کاهش هزینهها، توزیع مسئولیتها و افزایش مشارکت بازیگران کمک کند.
همچنین دو رویکرد اجباری و اختیاری در توسعه بیمه سایبری مطرح شد و بر ضرورت بررسی ظرفیت اسناد بالادستی برای پیشبینی الزامات مرتبط، در کنار فراهم کردن امکان عرضه محصولات اختیاری، تأکید شد.
در جمعبندی این نشست، پیگیری ایجاد چارچوب مقرراتی مشخص برای بیمه سایبری، بررسی ضرورت تعریف رشته بیمهای مستقل، تدوین سند مشترک مفاهیم و شاخصهای ارزیابی ریسک و خسارت، تقویت نقش شرکتهای حسابرسی فناوری اطلاعات و ایجاد سازوکار همکاری میان شرکتهای بیمه و نهادهای مرتبط، از جمله محورهای قابل پیگیری عنوان شد.
حاضران در پایان بر این نکته تأکید کردند که عملیاتی شدن بیمه سایبری در کشور، به همکاری مستمر و تقسیم کار روشن میان صنعت بیمه، شرکتهای فناوری اطلاعات و نهادهای حاکمیتی نیاز دارد و کمیسیون حسابرسی فناوری اطلاعات سازمان نظام صنفی رایانهای میتواند با بهرهگیری از ظرفیت تخصصی اعضای خود، در تدوین ابزارها و شاخصهای فنی موردنیاز این حوزه نقشآفرینی کند.