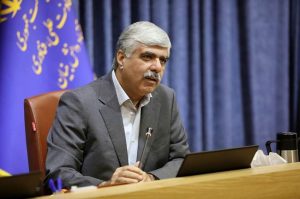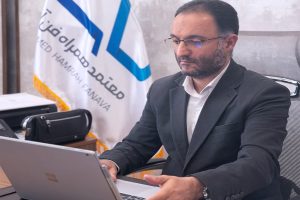


رئیس مرکز مدیریت راهبردی افتا اعلام کرد: به موازات جنگ تحمیلی رمضان، دشمنان حملات بسیار متعدد سایبری انجام دادند تا خدمت رسانی به مردم مقاوم ایران بهطور کامل متوقف شود، اما نقشه آنان با شکست مواجه شد.
نوروززاده میگوید: دشمنان مردم ایران زمین، همزمان با حملات ددمنشانه نظامی خود، به زیرساختهای حیاتی همچون بهداشت و درمان، انرژی، صنایع مختلف، دستگاههای خدمات رسان عمومی، سازمانهای پولی و مالی حمله سایبری کردند.
رئیس مرکز مدیریت راهبردی افتا گفت: به موازات جنگ رمضان، اشراف کارشناسان و متخصصان امنیت سایبری، موجب شد دسترسی غیرمجاز گروههای هکری به 35 دستگاه دارای زیرساخت حیاتی در لحظه اقدام نهایی قطع شود و خدمات دهی به مردم متوقف نشود.
وی افزود: دفاع و پدافند سایبری در جنگ رمضان بسیار خوب عمل کرده است و این موفقیت مرهون تلاش بیوقفه و شبانهروزی سربازان و راهبران امنیت سایبری، بخش خصوصی و هوشیاری فعالان و کارشناسان امنیت سایبری کشور است.
به گفته نوروززاده، بخش خصوصی در ایام جنگ رمضان، پابه پای راهبران امنیت سایبری برای صیانت و حفاظت از این امنیت و تداوم خدمت رسانی به مردم حضور، همراهی و مشارکت قابل تحسینی داشت.
رئیس مرکز مدیریت راهبردی افتا با اشاره به اینکه بخش زیادی از تجهیزات سخت افزاری و نرمافزاری وابسته به کشورهای خارجی است از دانشگاهیان و بخش خصوصی خواست برای قطع این وابستگی و تولید محصولات داخلی با جدیت تلاش کنند.
نوروززاده میگوید مرکز مدیریت راهبردی افتا از پایاننامهها و رسالههای دکترای دانشگاهی در زمینه امنیت سایبری و صنعت افتا حمایت می کند و برای بومی شدن امنیت سایبری و رفع مشلات عدیده این نوع امنیت، فرصت مطالعاتی را در اختیار استادان و محققان دانشگاهی قرار میدهد.
وی شرط موفقیت در امنیت سایبری و حل چالشهای و همچنین بازار گسترده و جوان آن را همکاری بیشتر دانشگاهها و بخش خصوص با مرکز مدیریت راهبردی افتا، مشارکت آنان در برطرف کردن موانع ارتقای امنیت سایبری و ایجاد تابآوری سایبری عنوان کرد.
نوروززاده همچنین از شرکتهای فعال در صنعت افتا خواست برای برطرف شدن موانع، ایدههای خود را در اختیار مرکز مدیریت راهبردی افتا قرار دهند و برای اعتلای این صنعت و رونق بخشیدن به کسب و کارها در بازار گسترده امنیت سایبری، به رفتار حرفهای تمسک جویند.
رئیس مرکز مدیریت راهبردی افتا در پایان افزود: همه تلاش این مرکز ایجاد تسهیل فعالیت صنعت افتاست و حمایت از محصولات داخلی، با در نظر گرفتن همه خطوط قرمز امنیت سایبری، نیازمند عزمی ملی و حاکمیتی است.
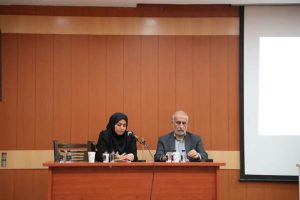
خانم زهرا آخودداد در این نشست افزود: کار رتبه بندی مجوزهای افتا با رتبه بندی شرکتهای مشاوره و استقرار استانداردهای امنیت اطلاعات و ارتباطات آغاز شده است و آنان در سه سطح به سازمانها معرفی میشوند.
وی هدف رتبه بندی مجوزهای افتایی را کمک به سازمانهای دارای زیر ساخت حیاتی در انتخاب شرکتها برای انجام کارها و قراردادهایشان خواند و گفت: سازمانها و دستگاههای دارای زیرساخت حیاتی نیز باید برای استفاده از محصولات و خدمات افتایی رده بندی شوند تا گرایش سازمانها به خرید و استفاده از محصولات خارجی کاهش یابد.
معاون امنیت فناوریهای سایبری مرکز مدیریت راهبردی افتا از افزایش آزمایشگاههای محصولات امنیت سایبری از 5 مورد به 11 مورد خبر داد و گفت: تعداد آزمایشگاهها با توجه به تقاضاهای راهاندازی شرکتهای تولید در صنعت افتا بسیار کم است و افتا از آزمایشگاههای برخی دانشگاهها نیز کمک گرفته است.
آخودداد میگوید: محصولات داخلی امنیت سایبری لازم است از نظر فنی، امنیتی، عمومی و اعتباری، عمق بومی سازی و پدافندی صلاحیت سنجی شوند.
وی گفت: برای رفع نیاز کشور فعلا مجبور به استفاده از محصولات خارجی هستیم اما نظارت بر آنها با جدیت ادامه دارد و باید شرکتی تولید کننده، پشتیبانی آن محصول خارجی را قبول کرده و برای حراست از دادهها و اطلاعات، تضمینهای لازم را بپذیرد.
آخودداد گفت: بیش از یک هزار مجوز افتایی ظرف یک سال گذشته صادر و تمدید شده است و موانع قبلی بر سر راه فعالان صنعت افتا برای صدور مجوز برطرف شده است.
معاون امنیت فناوریهای سایبری مرکز مدیریت راهبردی افتا در پایان گفت: برای ارتباط بیشتر با فعالان صنعت افتا، به زودی سامانهای تعاملی راهاندازی خواهد شد و سامانهای برای درخواست و صدور مجوزهای افتایی نیز در اختیار متقاضیان قرار خواهد گرفت.