

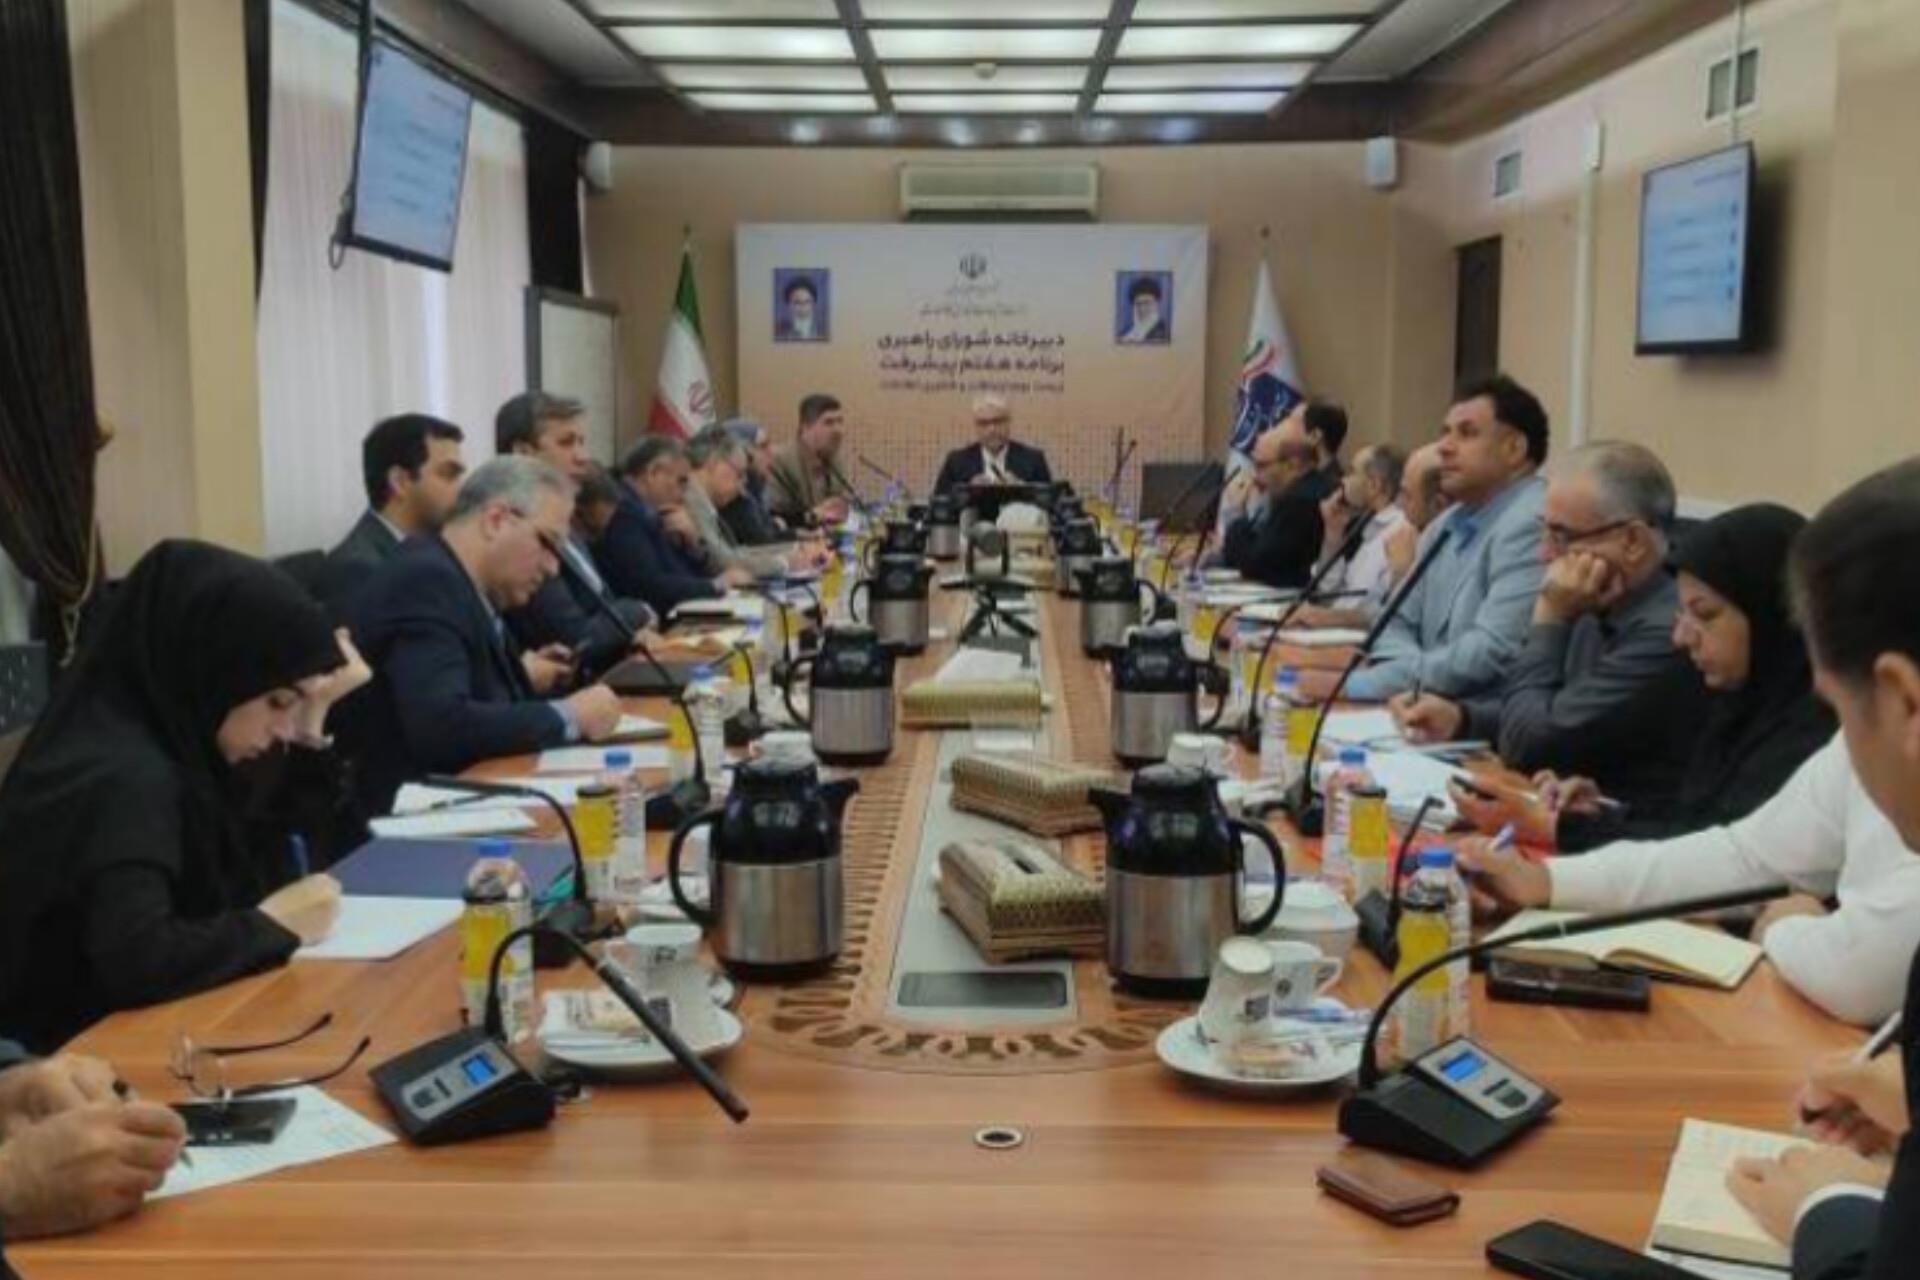
رئیس پژوهشگاه ارتباطات و فناوری اطلاعات از آغاز جلسات تخصصی تدوین چارچوب قانون جامع امنیت سایبری کشور با محوریت معاونت حقوقی ریاستجمهوری و مشارکت دستگاههای اصلی این حوزه خبر داد و گفت: هدف نهایی، دستیابی به چارچوبی جامع، کارآمد و قابل اجرا برای ارتقای امنیت سایبری کشور است.
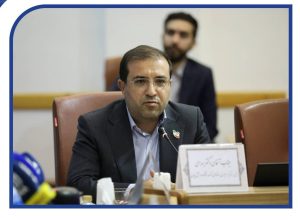
به گزارش آی سی تی نیوز، دکتر محمدحسین شیخی رئیس پژوهشگاه با اشاره به اهمیت روزافزون امنیت سایبری و ضرورت ایجاد چارچوبی قانونی، منسجم و جامع در کشور اظهار کرد: با توجه به گسترش خدمات و زیرساختهای دیجیتال و افزایش پیچیدگی تهدیدات سایبری، وجود قوانین و مقررات منسجم، شفاف و متناسب با تحولات فناوری، از الزامات اساسی حکمرانی مؤثر در فضای سایبری کشور است.
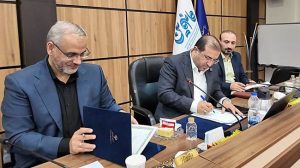
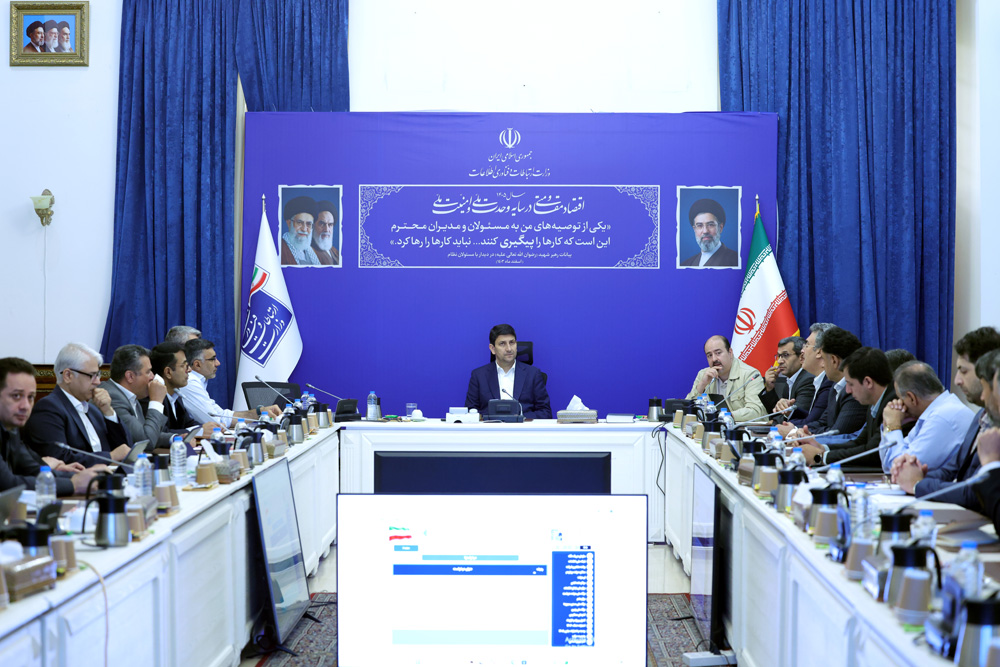
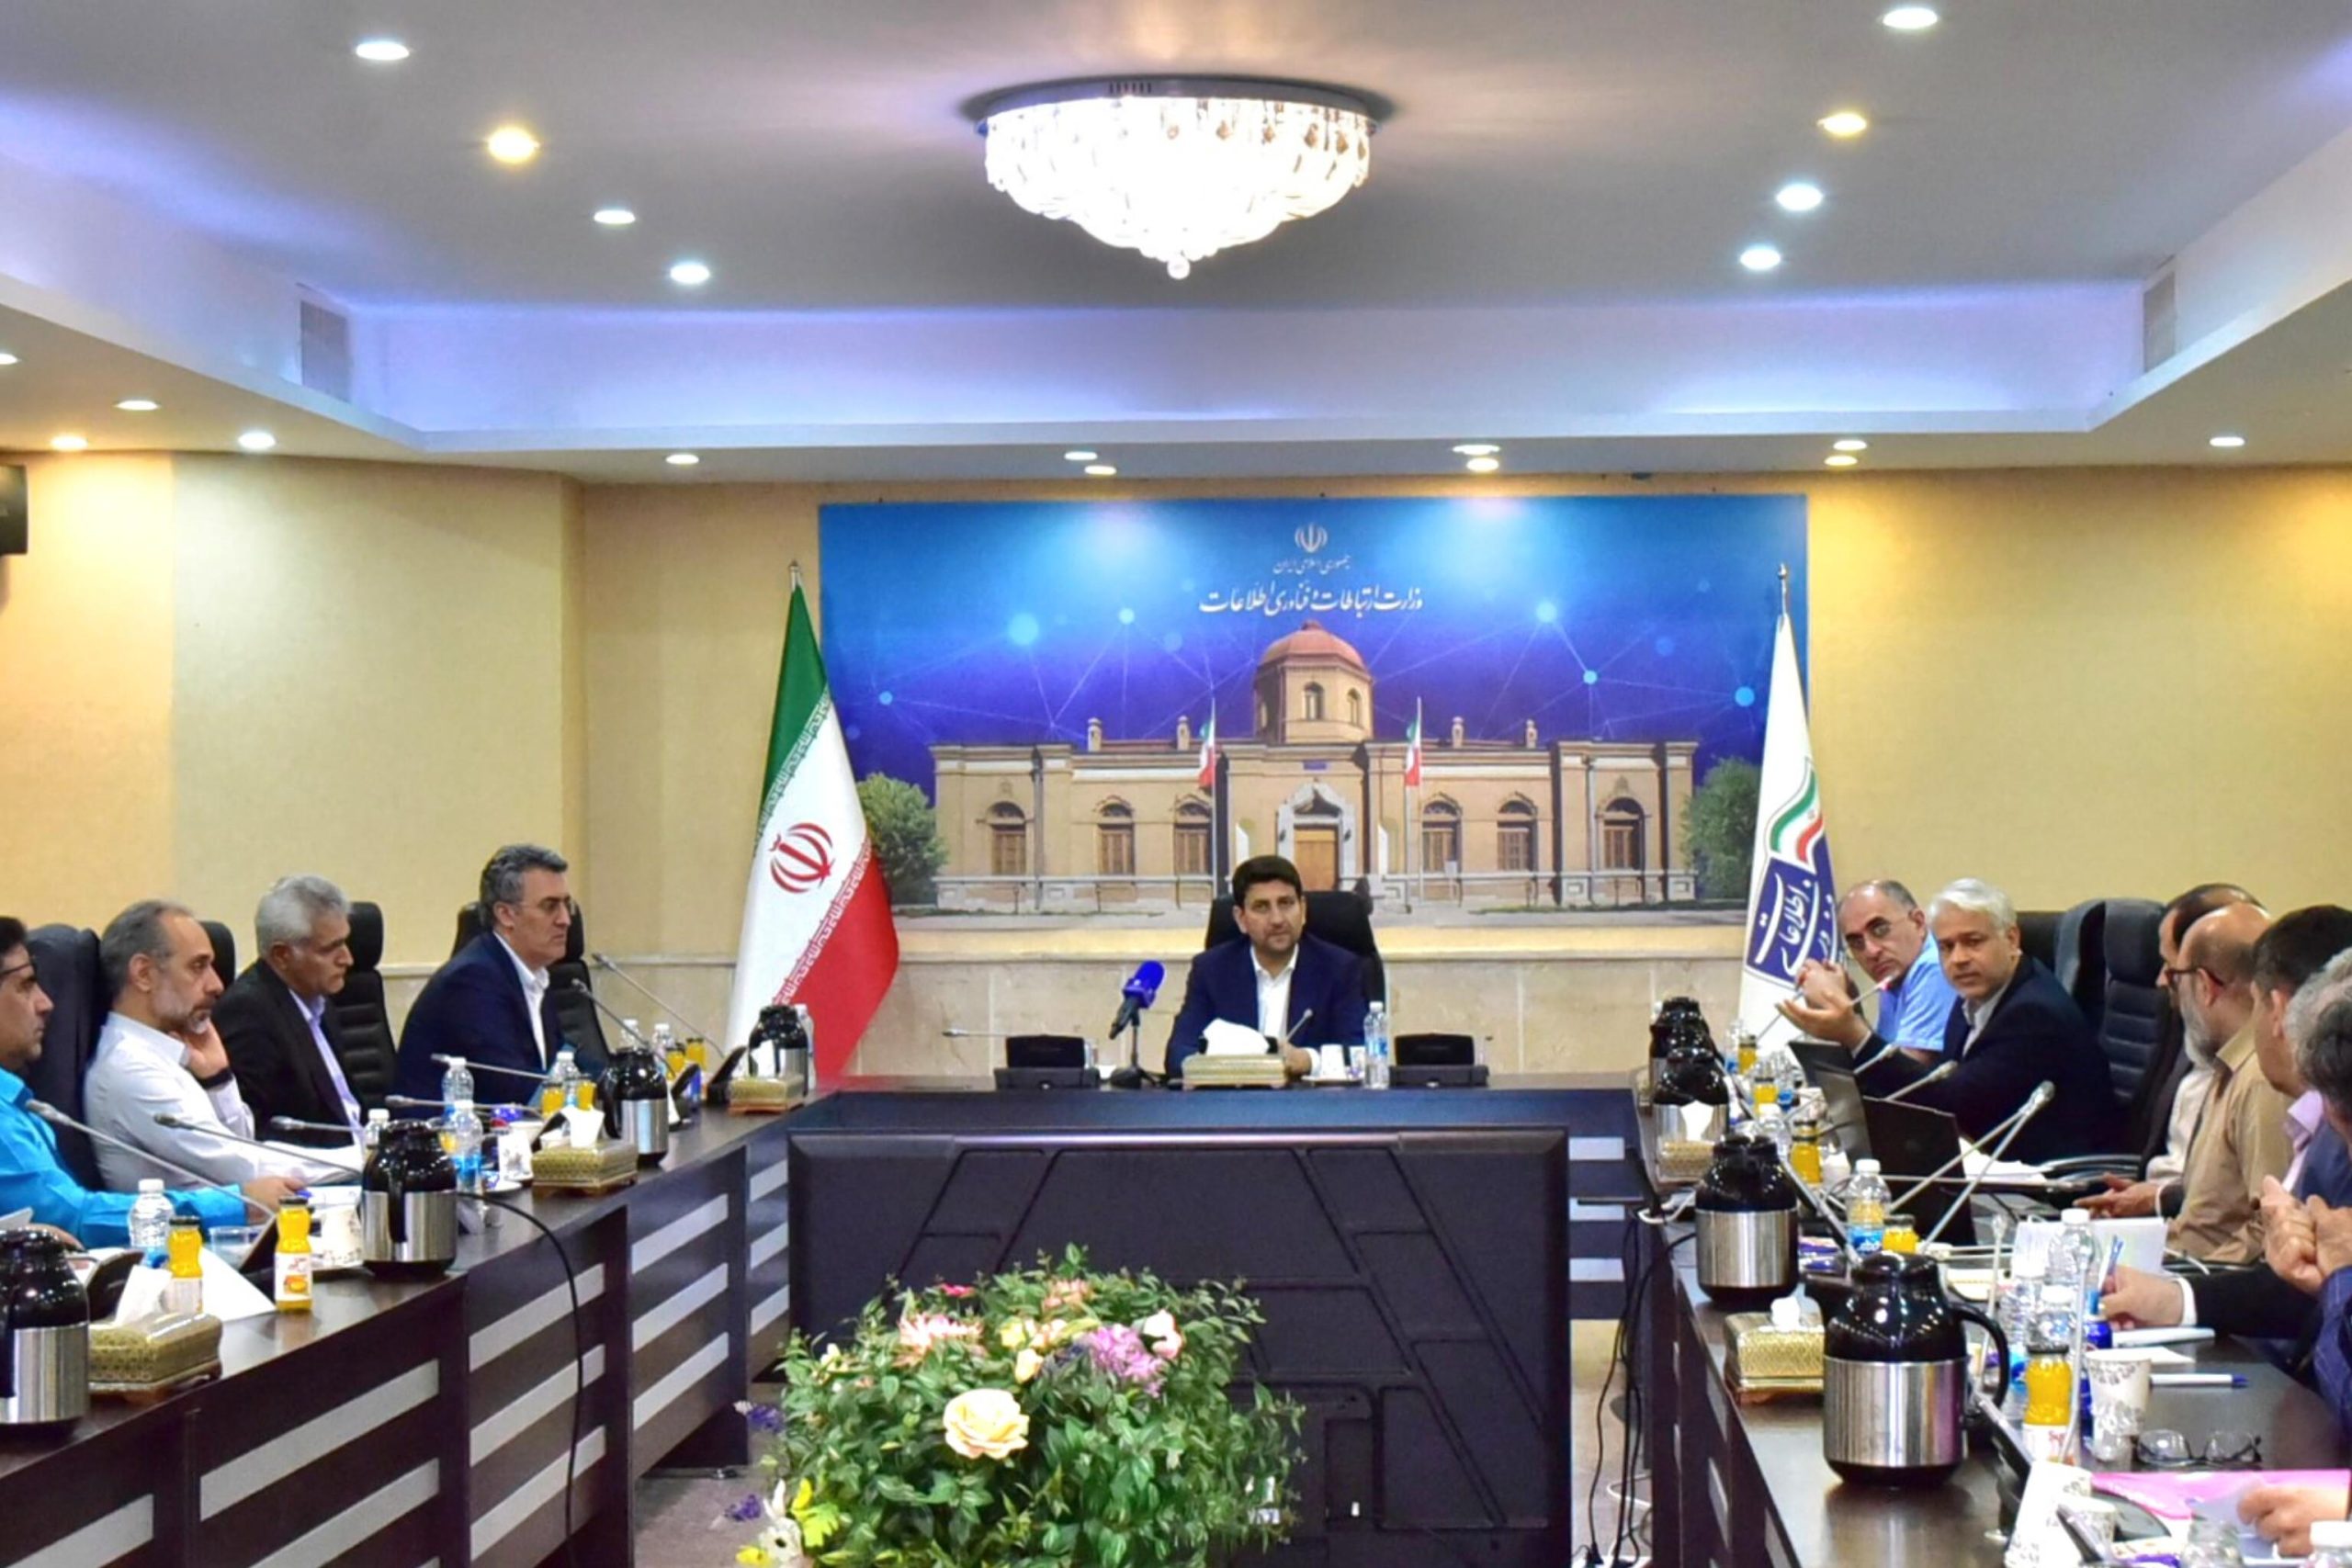
وی افزود: در همین راستا، جلسات تخصصی تدوین قانون جامع امنیت سایبری با حضور نمایندگان معاونت حقوقی ریاستجمهوری، مرکز ملی فضای مجازی، سازمان پدافند غیرعامل کشور، وزارت دفاع و پشتیبانی نیروهای مسلح، سازمان نظام صنفی رایانهای و همچنین نمایندگان پژوهشگاه آغاز شده است.
رئیس پژوهشگاه ارتباطات و فناوری اطلاعات ادامه داد: در نخستین جلسات، ضمن ارائه نتایج مطالعات انجامشده در زمینه قوانین و مقررات امنیت سایبری، وضعیت موجود قوانین کشور و مهمترین خلأها، همپوشانیها و چالشهای قانونی این حوزه بررسی و تبادلنظر شد.
دکتر شیخی با تأکید بر اینکه تدوین قانون جامع امنیت سایبری نیازمند رویکردی ملی و مشارکت همه ذینفعان است، گفت: مقرر شده این جلسات بهصورت منظم و هفتگی ادامه یابد و در طول فرایند تدوین، حسب موضوع، سایر دستگاهها و نهادها، بخش خصوصی، دانشگاهها و صاحبنظران نیز به این فرایند اضافه شوند تا قانون نهایی بتواند تصویری جامع از نیازها و الزامات کشور ارائه کند.
وی در تشریح رویکرد اتخاذشده در این فرایند، تصریح کرد: در گام نخست، تلاش خواهد شد ابعاد اصلی، موضوعات کلیدی و چارچوب کلی قانون جامع امنیت سایبری استخراج و مورد توافق قرار گیرد. پس از مشخص شدن این چارچوب، با تقسیم کار میان دستگاهها و ذینفعان، جزئیات و الزامات هر بخش بهتدریج بررسی و تکمیل میشود.
دکتر شیخی افزود: یکی از اهداف اصلی این رویکرد آن است که قانون آینده ضمن رفع خلأهای موجود، از ایجاد مقررات موازی و تعارض میان وظایف دستگاهها جلوگیری کند و مبنایی روشن برای تقسیم مسئولیتها، هماهنگی نهادی و ارتقای سطح امنیت سایبری کشور فراهم آورد.
وی در پایان با اشاره به نقش پژوهشگاه در پشتیبانی علمی و کارشناسی این فرایند، خاطرنشان کرد: پژوهشگاه ارتباطات و فناوری اطلاعات آمادگی دارد ظرفیتهای مطالعاتی و کارشناسی خود را در خدمت این فرایند قرار دهد و از دیدگاهها و پیشنهادهای همه دستگاهها، نهادهای تخصصی، دانشگاهیان، فعالان بخش خصوصی و صاحبنظران حوزه امنیت سایبری استقبال میکند. هدف نهایی، دستیابی به چارچوبی جامع، کارآمد، آیندهنگر و قابل اجرا برای حکمرانی و ارتقای امنیت سایبری کشور است.