


رئیس کمیسیون شبکه سازمان نظام صنفی رایانهای استان تهران با تشریح الزامات توسعه بیمه سایبری در کشور گفت: برای عملیاتی شدن تفاهمنامه سازمان نصر و بیمه مرکزی، باید چارچوب مشترکی برای ارزیابی ریسک، معیارهای فنی و تفکیک سازمانها بر اساس نوع فعالیت و حساسیت زیرساختها تدوین شود.
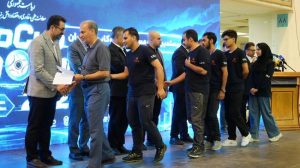
به گزارش آی سی تی نیوز، اخیرا در حاشیه بیستونهمین نمایشگاه الکامپ، تفاهمنامه همکاری میان سازمان نظام صنفی رایانهای کشور و بیمه مرکزی جمهوری اسلامی ایران با هدف توسعه همکاری در حوزه بیمههای سایبری، مدیریت ریسک فناوری اطلاعات و استفاده از ظرفیتهای بخش خصوصی و اعضای سازمان نظام صنفی رایانهای به امضا رسید.
در همین راستا برای بررسی الزامات توسعه بیمه سایبری و پیششرطهای آن با حمید بابادی نیا، عضو هیئت مدیره و رئیس کمیسیون شبکه سازمان نظام صنفی رایانهای استان تهران گفتوگو کردیم. حمید بابادینیا بر ضرورت تدوین یک چارچوب فنی و مشترک برای ارزیابی ریسک تأکید کرد. به گفته او، وجود تجهیزات امنیتی بهتنهایی نمیتواند معیار مناسبی برای سنجش سطح امنیت سازمانها باشد و عواملی همچون معماری شبکه، مدیریت داراییها، کنترل دسترسی، پایش رخدادها، پشتیبانگیری و قابلیت پاسخ و بازیابی باید در ارزیابی ریسک مورد توجه قرار گیرد. او همچنین بر ضرورت تفکیک سازمانها بر اساس نوع فعالیت و حساسیت زیرساختها و شکلگیری همکاری میان صنعت بیمه، متخصصان فناوری اطلاعات و نهاد صنفی برای عملیاتی شدن بیمه سایبری تأکید کرد.
در ادامه میتوانید مشروح این گفتوگو را مطالعه کنید:
ارزیابی شما از تفاهمنامه سازمان نظام صنفی رایانهای و بیمه مرکزی در زمینه بیمه سایبری چیست و چرا این موضوع در شرایط فعلی اهمیت پیدا کرده است؟
به نظر من، امضای تفاهمنامه میان بیمه مرکزی و سازمان نظام صنفی رایانهای در حوزه بیمههای سایبری و مدیریت ریسک فناوری اطلاعات، یک گام مهم برای شکلگیری یک نگاه منسجمتر به موضوع ریسکهای سایبری در کشور است.
وابستگی روزافزون کسبوکارها و حتی بخشهای مختلف خدمات عمومی به زیرساختهای فناوری اطلاعات باعث شده است که یک حادثه سایبری دیگر صرفاً یک مسئله فنی برای واحد فناوری اطلاعات نباشد و بتواند پیامدهای مالی، عملیاتی، حقوقی و حتی اعتباری برای یک سازمان ایجاد کند. در متن این تفاهمنامه نیز بر ضرورت شناسایی، ارزیابی، مدیریت و انتقال ریسکهای سایبری تأکید شده است.
از این منظر، بیمه سایبری میتواند یکی از اجزای نظام مدیریت ریسک سازمانها باشد. البته برای رسیدن به این نقطه، ابتدا باید بتوانیم ریسک سایبری را به شکل دقیق، فنی و قابل اندازهگیری تعریف و ارزیابی کنیم. اهمیت این تفاهمنامه دقیقاً در همین نقطه است که میتواند میان صنعت بیمه و صنعت فناوری اطلاعات یک زبان مشترک ایجاد کند ، بهگونهای که تصمیمگیری درباره ریسک سایبری صرفاً بر مبنای برداشتهای کلی یا چند شاخص محدود نباشد.
مهمترین چالش در شکلگیری بیمه سایبری در کشور چیست؟ آیا پیش از طراحی محصول بیمهای، باید روش مشخصی برای شناسایی و ارزیابی ریسک سایبری وجود داشته باشد؟
بله، به نظر من این مهمترین موضوع است. در بیمههای سنتی، بیمهگر معمولاً با مجموعهای از دادههای نسبتاً قابل اندازهگیری درباره دارایی، سابقه خسارت، نوع فعالیت و سایر عوامل مواجه است. اما در بیمه سایبری، ارزیابی ریسک بسیار پیچیدهتر است زیرا ریسک به نحوه طراحی و بهرهبرداری از زیرساخت دیجیتال، معماری شبکه، سطح دسترسیها، وابستگی سامانهها، فرآیندهای امنیتی و توان سازمان برای تشخیص، پاسخ و بازیابی از حادثه وابسته است.
بنابراین نمیتوان ابتدا یک محصول بیمهای تعریف کرد و بعد تازه به دنبال این بود که مشخص کنیم چه چیزی را بیمه کردهایم.
ابتدا باید یک چارچوب مشخص برای ارزیابی ریسک داشته باشیم. این چارچوب باید مشخص کند داراییهای مهم سازمان چیست، چه تهدیدهایی متوجه آنهاست، آسیبپذیریها کجاست، چه کنترلهایی وجود دارد و در صورت وقوع حادثه، سازمان چه میزان آمادگی برای محدود کردن خسارت و بازگرداندن خدمات دارد. در واقع، ریسک باید قبل از انتقال به بیمهگر، تا حد امکان شناخته و اندازهگیری شود.
کمیسیون شبکه سازمان نظام صنفی رایانهای از چه زاویهای میتواند در این موضوع نقش داشته باشد؟ چرا شناخت زیرساخت شبکه برای ارزیابی ریسک سایبری اهمیت دارد؟
کمیسیون شبکه از منظر تخصصی خود میتواند روی یکی از لایههای اساسی این موضوع تمرکز کند؛ یعنی شناخت و ارزیابی زیرساخت ارتباطی و شبکه سازمانها. شبکه صرفاً مجموعهای از Switch و Router و Firewall نیست. شبکه، بستر ارتباط میان کاربران، سرورها، مراکز داده، سامانههای کاربردی، تجهیزات امنیتی، سرویسهای ابری، دسترسیهای راه دور و در برخی سازمانها حتی سامانههای عملیاتی و صنعتی است.
بنابراین معماری شبکه مستقیماً بر سطح ریسک سایبری اثر میگذارد.
برای مثال، اینکه شبکه چگونه Segment شده، ارتباط میان بخشهای مختلف چگونه کنترل میشود، دسترسیهای مدیریتی چگونه انجام میشود، پیمانکاران از چه مسیری به سیستمها دسترسی دارند، نقاط اتصال خارجی کجاست، چه رخدادهایی ثبت و پایش میشوند و سازمان در زمان بروز حادثه چگونه میتواند یک بخش آلوده را از سایر بخشها جدا کند، همگی در ارزیابی ریسک اهمیت دارند. به همین دلیل، کمیسیون شبکه میتواند در تدوین شاخصها و معیارهای فنی ارزیابی زیرساخت شبکه و ارتباط آن با ریسک سایبری نقش تخصصی داشته باشد.
آیا صرف وجود تجهیزاتی مانند Firewall و EDR میتواند معیار مناسبی برای تعیین سطح امنیت و ریسک یک سازمان باشد؟
قطعاً خیر. وجود تجهیزات امنیتی لازم است، اما بهتنهایی نمیتواند بیانگر سطح امنیت یک سازمان باشد. ممکن است سازمانی تعداد زیادی تجهیزات امنیتی داشته باشد، اما معماری شبکه آن نامناسب باشد، دسترسیهای غیرضروری وجود داشته باشد، شبکه بهدرستی تفکیک نشده باشد، حسابهای مدیریتی کنترل مناسبی نداشته باشند یا لاگها بهصورت مؤثر پایش نشوند.
در مقابل، ممکن است سازمان دیگری با تعداد محدودتری از تجهیزات، اما با معماری مناسب، کنترل دسترسی صحیح، تفکیک شبکه، پایش مستمر، مدیریت آسیبپذیری، پشتیبانگیری مناسب و برنامه مشخص پاسخ به حادثه، وضعیت متفاوتی داشته باشد. بنابراین ارزیابی باید از محصولمحوری فاصله بگیرد و به سمت ریسکمحوری حرکت کند.
برای بیمهگر مهم نیست که یک سازمان چند Firewall دارد ، سؤال اصلی این است که احتمال وقوع حادثه چقدر است و اگر حادثه اتفاق افتاد، پیامد آن چقدر خواهد بود و سازمان تا چه اندازه قادر به کنترل و بازیابی آن است. به همین دلیل، ارزیابی باید معماری شبکه، داراییهای دیجیتال، نقاط دسترسی، کنترلهای امنیتی، فرآیندهای عملیاتی، پشتیبانگیری، مانیتورینگ، مدیریت رخداد و قابلیت بازیابی را در کنار یکدیگر ببیند.
آیا میتوان برای همه سازمانها یک مدل واحد بیمه سایبری و ارزیابی ریسک در نظر گرفت؟
به نظر من نمیتوان یک مدل واحد را بدون توجه به نوع سازمان و اهمیت داراییهای آن به همه تعمیم داد. ریسک سایبری یک شرکت خدماتی معمولی، یک بانک، یک مرکز داده، یک اپراتور ارتباطی یا یک زیرساخت صنعتی و حیاتی یکسان نیست. در یک سازمان ممکن است مهمترین پیامد یک حادثه، توقف فعالیت و خسارت مالی باشد؛ اما در یک زیرساخت حیاتی، اختلال سایبری میتواند پیامدهای بسیار گستردهتری ایجاد کند.
حتی در داخل یک سازمان نیز همه داراییها ارزش و حساسیت یکسانی ندارند. بنابراین لازم است ارزیابی بر اساس اهمیت دارایی، نوع سرویس، میزان وابستگی به فناوری اطلاعات، سطح اتصال به شبکههای بیرونی و پیامدهای احتمالی اختلال انجام شود. از طرف دیگر، در برخی زیرساختها شبکههای IT در کنار شبکههای OT و سامانههای کنترل صنعتی قرار دارند. در این محیطها موضوع فقط حفاظت از اطلاعات نیست؛ بلکه تداوم و ایمنی فرآیند عملیاتی نیز مطرح است. بنابراین طبیعتاً ارزیابی ریسک و الزامات بیمهای آن باید متفاوت باشد.
بیمه سایبری چه نسبتی با امنیت سایبری دارد؟ آیا بیمه میتواند جایگزین اقدامات امنیتی سازمانها شود؟
به هیچ عنوان. بیمه سایبری جایگزین امنیت سایبری نیست. امنیت سایبری وظیفه دارد احتمال وقوع حادثه و دامنه پیامدهای آن را کاهش دهد؛ بیمه، در صورت تحقق ریسک تحت پوشش، میتواند بخشی از آثار مالی آن را مدیریت یا منتقل کند.
اگر سازمانی تصور کند با خرید بیمه میتواند از سرمایهگذاری در امنیت سایبری صرفنظر کند، اساساً مفهوم مدیریت ریسک را اشتباه فهمیده است.
حتی از یک منظر، بیمه سایبری میتواند به افزایش سطح امنیت کمک کند. اگر برای دریافت پوشش مناسب، سازمان مجبور باشد وضعیت داراییهای خود را مشخص کند، معماری شبکه را ارزیابی کند، دسترسیها را مدیریت کند، پشتیبانگیری مناسب داشته باشد، رخدادها را پایش کند و برنامه پاسخ و بازیابی داشته باشد، خود فرآیند بیمه شدن میتواند به بلوغ مدیریت ریسک سازمان کمک کند. بنابراین رابطه صحیح را باید اینگونه دید: امنیت سایبری برای کاهش ریسک، و بیمه برای انتقال بخشی از ریسک باقیمانده.
برای اینکه این تفاهمنامه از مرحله توافق به یک سازوکار عملیاتی و مؤثر برسد، چه اقداماتی ضروری است؟
به نظر من چند اقدام باید بهصورت همزمان دنبال شود. اول، باید یک چارچوب مشخص برای ارزیابی ریسک سایبری تدوین شود که مورد پذیرش صنعت بیمه و متخصصان فناوری اطلاعات باشد. دوم، باید معیارهای فنی ارزیابی مشخص شود؛ بهخصوص در حوزههایی مانند معماری شبکه، مدیریت داراییها، کنترل دسترسی، تفکیک شبکه، امنیت دسترسیهای راه دور، پایش رخدادها، پشتیبانگیری، تداوم کسبوکار و قابلیت پاسخ و بازیابی.
سوم، باید میان سازمانها بر اساس نوع فعالیت و میزان حساسیت زیرساخت آنها تفاوت گذاشته شود و یک نسخه واحد برای همه سازمانها تجویز نشود. چهارم، لازم است از ظرفیت شرکتها و متخصصان واقعی صنعت فناوری اطلاعات در فرآیند ارزیابی استفاده شود. صنعت بیمه به دانش تخصصی فناوری نیاز دارد و صنعت فناوری نیز باید با منطق مدیریت ریسک و بیمه آشنا شود.
پنجم، بهتر است اجرای این طرح ابتدا بهصورت مرحلهای و با چند گروه مشخص از سازمانها و کسبوکارها انجام شود تا مدل ارزیابی، روش قیمتگذاری و فرآیند رسیدگی به خسارت در عمل آزموده و اصلاح شود. در نهایت، هدف نباید صرفاً تولید یک بیمهنامه سایبری باشد. هدف باید ایجاد یک اکوسیستم مدیریت ریسک سایبری باشد که در آن سازمان، ارزیاب فنی، شرکت فناوری اطلاعات، بیمهگر و نهاد صنفی هرکدام نقش مشخصی داشته باشند.